Quad9 verlässt Frankreich: Wem vertraue ich eigentlich bei DNS-Anfragen?
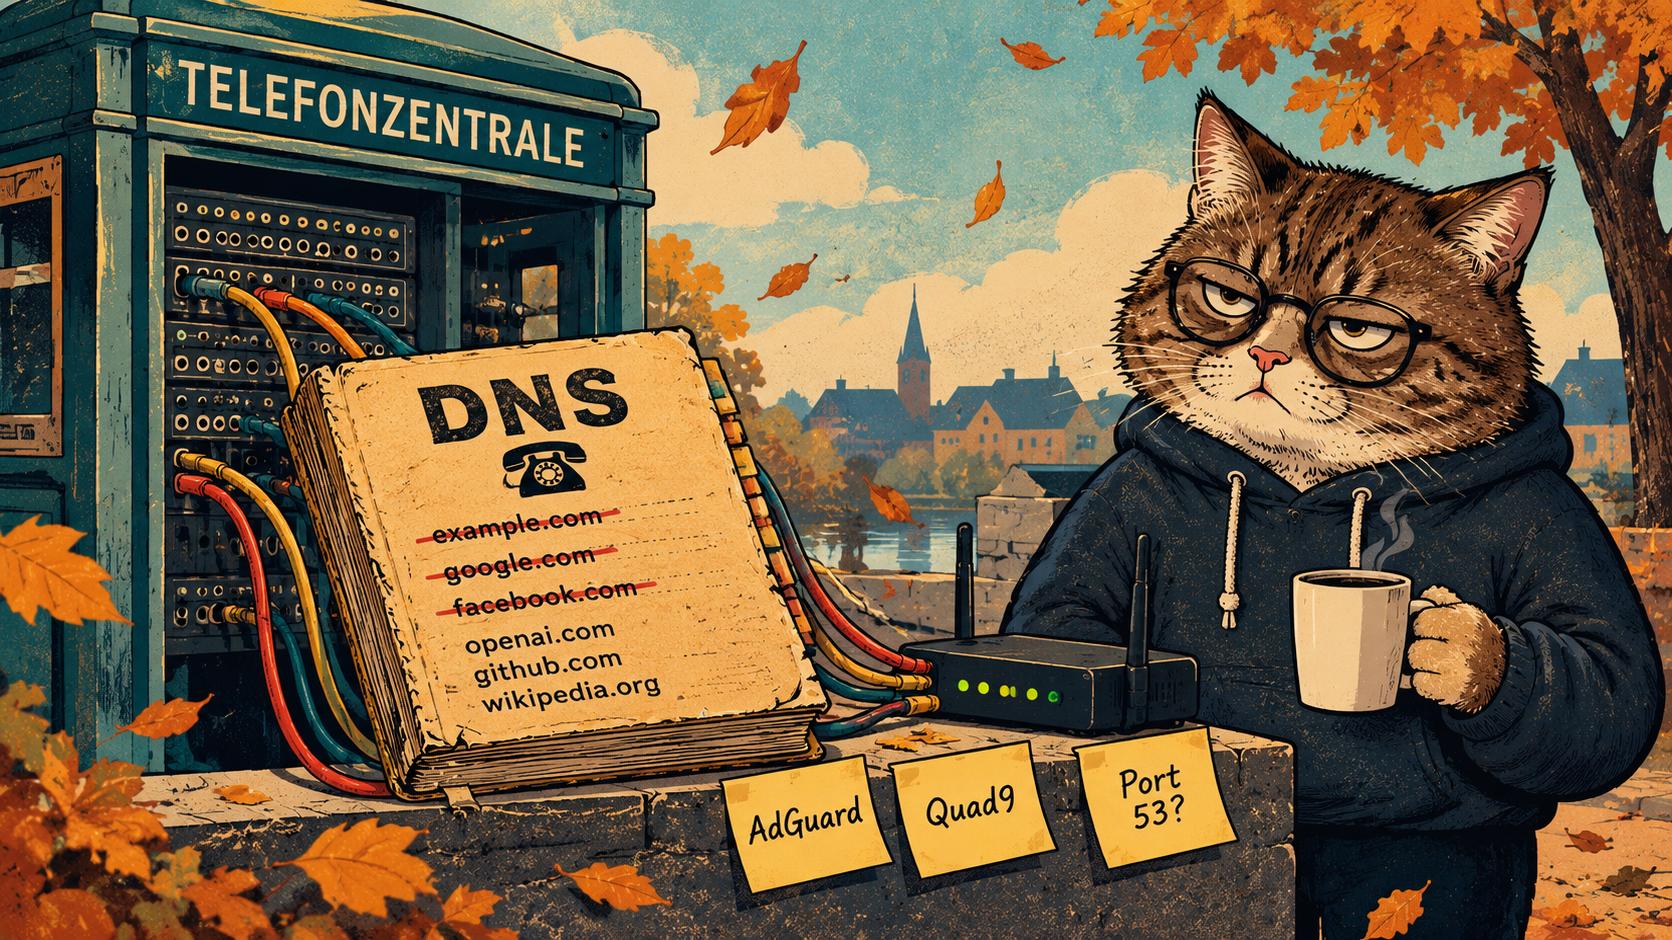
Jedes Mal, wenn ihr eine Webseite aufruft, fragt euer Gerät zuerst irgendwo nach dem Weg. Das Internet kennt Adressen in Zahlen, ihr tippt Namen, und dazwischen sitzt DNS, das Telefonbuch des Netzes. Wer dieses Telefonbuch führt, weiß, wohin ihr wollt. Und wer es manipuliert, kann bestimmen, dass ihr gar nicht erst ankommt.
Genau um diese Frage geht es gerade in Frankreich. Der Schweizer DNS-Dienst Quad9 hat angekündigt, sich dort zum 24. November 2026 zurückzuziehen, weil ein Gericht ihn zu Sperren verpflichtet hat. Ich fand das Anlass genug, mir mein eigenes Telefonbuch einmal genauer anzusehen.
Ein Tennis-Streit mit weltweiten Folgen
Auf Antrag des Sportrechteinhabers beIN hat ein Pariser Gericht Quad9 verpflichtet, den Zugriff auf mehrere Streaming-Domains für Nutzer in Frankreich zu sperren. Es geht um illegale Streams von WTA-Tennisspielen, die Anordnung stammt vom 13. Mai 2026. Am 21. Oktober hat das Gericht ein Zwangsgeld von 1.000 Euro pro Tag festgesetzt, nach Angaben von Dr. Web und der Stiftung höchstens 24.000 Euro. beIN hatte deutlich mehr verlangt, nach Darstellung von Quad9 bis zu 580.000 Euro pro Tag.
Quad9 ist eine gemeinnützige Stiftung mit Sitz in der Schweiz und betreibt einen kostenlosen DNS-Dienst, der bekannte Schadsoftware- und Phishing-Domains blockiert. Die Stiftung hält eine Sperre nur für Frankreich für technisch nicht machbar: Sie speichert aus Datenschutzgründen keine Daten über den Standort ihrer Nutzer, und eine Sperre nach IP-Adresse wäre ungenau und per VPN leicht zu umgehen. Eine Sperre für alle würde bedeuten, dass ein französisches Gericht bestimmt, was weltweit aufgelöst werden darf. Das lehnt Quad9 ab, und schreibt dazu, es weigere sich kategorisch, DNS-Antworten zu verfälschen. Also geht Quad9 lieber ganz. Die Berufung läuft, aufschiebende Wirkung hat sie laut Dr. Web aber vorerst nicht.
Für Nutzer in Deutschland, Österreich und der Schweiz ändert sich nichts. Neu ist die Konstellation allerdings nicht: Sony wollte Quad9 in Deutschland schon einmal zu Sperren zwingen, das Oberlandesgericht Dresden wies die Klage im Dezember 2023 ab. Und Cisco hat seinen DNS-Dienst OpenDNS in Frankreich bereits im Juni 2024 abgeschaltet. Der Trend lässt sich leicht beschreiben: Wer Sperren nicht umsetzen will oder kann, geht lieber, und die Nutzer bleiben mit einem Anbieter weniger zurück.
Was eine DNS-Sperre eigentlich bringt
Wenig, wenn man Kuketz folgt, der den Fall in seinem Blog aufgegriffen hat. Eine DNS-Sperre entfernt keine Inhalte, die Angebote bleiben auf ihren Servern und sind über andere Wege weiter erreichbar, etwa mit einem anderen Resolver oder einem VPN. Die Bundesnetzagentur sieht Sperren laut diesem Beitrag grundsätzlich im Widerspruch zur Netzneutralität, Ausnahmen seien aber möglich. Kuketz nennt den Erfolg für die Urheberrechtslobby „fragwürdig“, weil am Ende weniger DNS-Anbieter in Frankreich stehen und die Sperren trotzdem umgangen werden können.
Auch ich halte das für eine überschaubar durchdachte Lösung. Man wirft die Haustür zu, während das Fenster offen bleibt, und stellt sich dann in den Flur, um stolz zu sein.
Worauf ich bei einem DNS-Anbieter achte
Aus dem Fall nehme ich eine Checkliste mit, die weniger nach Technik klingt, als sie ist: Wer sitzt wo, und welches Recht gilt dort? Speichert der Anbieter Anfragen, und wenn ja, wie lange? Ist die Verbindung verschlüsselt, also per DNS over TLS oder DNS over HTTPS? Und will ich einen Filter gegen Werbung, Tracker und Schadsoftware oder lieber ungefilterte Antworten? Kuketz rechnet in seiner Empfehlungsliste (Stand Oktober 2026) zusätzlich mit DNSSEC und dem Hinweis, nicht Filter und ungefilterte Resolver zu mischen, weil man sonst nie weiß, wer gerade geantwortet hat.
Seine Liste liest sich wie ein Querschnitt durch Europa. Ungefiltert: Digitalcourage und ffmuc.net aus Deutschland, die Digitale Gesellschaft aus der Schweiz und UncensoredDNS aus Dänemark. Mit Filter gegen Werbung und Tracker: dismail.de und dnsforge.de aus Deutschland, dort gibt es mit hard.dnsforge.de eine besonders strenge Variante, und AdGuard, wahlweise mit oder ohne Filter. Auch Quad9 und Cloudflare stehen auf der Liste. Bei Cloudflare weist er darauf hin, dass für 24 Stunden begrenzte Daten protokolliert werden. Kritisch sieht er die DNS-Server vieler Provider und den öffentlichen DNS von Google, die oft Anfragen mitschreiben.
Das ist Kuketz‘ Einschätzung, und er schreibt selbst, dass seine Liste nicht vollständig ist und ein fehlender Dienst nicht automatisch schlecht ist. Als Maßstab taugt sie trotzdem, weil sie die Fragen stellt, die man sich bei jedem Anbieter stellen sollte.
Mein eigenes Telefonbuch
Bei mir zu Hause sieht das so aus: In der FRITZ!Box 4060 ist als lokaler DNS-Server der AdGuard-Container eingetragen. Das hat den Vorteil, dass jedes Gerät im Netz AdGuard automatisch per DHCP zugewiesen bekommt und gefiltert wird, ohne dass ich auf jedem Handy und Fernseher etwas einstellen muss. Dachte ich jedenfalls.
Beim genaueren Hinsehen fand sich nämlich eine Lücke. Die FRITZ!Box kündigte sich per Router Advertisement und DHCPv6 selbst als IPv6-DNS-Server an. Geräte mit IPv6 konnten damit an AdGuard vorbei fragen, und ein Test mit dig hat den Umweg bewiesen. Der gesamte Datenverkehr war also eher der gesamte IPv4-Verkehr. Abgestellt habe ich das, indem ich in der FRITZ!Box sowohl das Router-Advertisement-Häkchen (RFC 5006) als auch den DHCPv6-Server deaktiviert habe. Beides war nötig, eines allein hat nicht gereicht. Danach habe ich an einem Linux-Rechner und an meinem Handy getestet: Das Handy fragt doubleclick.net für A, AAAA und HTTPS ab, und alle drei Anfragen wurden vom AdGuard-Filter gesperrt.
Dabei habe ich auch aufgeräumt, was die FRITZ!Box selbst fragt, etwa für Updates. Dort standen Cloudflare und Google, unverschlüsselt, ausgerechnet Google, dessen öffentlichen DNS Kuketz wegen der Protokollierung kritisch sieht. Jetzt sind es Cloudflare und Quad9 mit DNS over TLS und erzwungener Zertifikatsprüfung, Google ist raus. Der Fallback auf unverschlüsselte Abfragen bleibt eingeschaltet, und Cloudflare bleibt ein Kompromiss, denn laut Kuketz protokolliert der Dienst begrenzt für 24 Stunden. In AdGuard fragen jetzt Cloudflare, Quad9 und Digitalcourage parallel nach. Digitalcourage ist neu dabei und steht bei Kuketz unter „keine Protokollierung“, dnsforge.de ist rausgeflogen: AdGuard filtert ohnehin, ein zusätzlicher Filter im Upstream macht die Fehlersuche mühsam, und Kuketz rät ausdrücklich davon ab, gefilterte und ungefilterte Resolver zu mischen. Bootstrap, Fallback und Reverse-DNS habe ich gesetzt, Letzteres sorgt dafür, dass im Query-Log Gerätenamen statt nur Adressen stehen.
Ein Rest bleibt: Geräte mit fest eingetragenem DNS, vor allem Echos, Chromecast und Android-Handys mit eigenem „Privaten DNS“, gehen an AdGuard weiterhin vorbei. Man erkennt sie im Query-Log daran, dass sie dort nie auftauchen. Dagegen hilft nur eine Firewall-Regel, die ausgehenden Port 53 auf AdGuard umleitet. Das ist ein eigenes Thema, und ich habe es noch nicht umgesetzt. Für Quad9 in Deutschland ist die Lage unproblematisch, an meinem Eintrag ändert das Urteil aus Paris nichts.
Wer jetzt etwas tun sollte
Wer in Frankreich wohnt, arbeitet oder dort Router, Firewalls und Mobilgeräte betreibt, sollte vor dem 24. November nachsehen, ob dort noch 9.9.9.9, 149.112.112.112 oder dns.quad9.net eingetragen ist. Quad9 hat nicht beschrieben, wie Anfragen aus Frankreich danach abgewiesen werden. Deshalb lohnt sich ein Test vor dem Stichtag, damit am Tag danach nicht plötzlich nichts mehr aufgelöst wird. Als Ersatz nennt Dr. Web den Resolver des Providers, einen eigenen Resolver oder einen anderen Dienst mit Schadsoftware-Filter. Mit den Kriterien von oben lässt sich das besser entscheiden als nach dem ersten Treffer in der Suchmaschine.
Für alle anderen gilt: Einmal nachsehen, was im eigenen Router eingetragen ist, schadet nie. Bei vielen steht dort der Resolver des Providers, und den hat nie jemand ausgewählt.
Quellen & Verweise
- Kuketz-Blog: Frankreich, DNS-Sperren treiben Quad9 zum Rückzug
- Kuketz-Blog: Empfehlungsecke (Abschnitt DNS)
- Quad9: Farewell, France, 22.10.2026
- Dr. Web: DNS-Resolver Quad9 zieht sich nach Sperrurteil aus Frankreich zurück, 23.10.2026
- TorrentFreak: DNS Resolver Quad9 rejects French piracy blocks, 05.10.2026